Domain anschalter.de kaufen?
Wir ziehen mit dem Projekt
anschalter.de um.
Sind Sie am Kauf der Domain
anschalter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anschalter.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
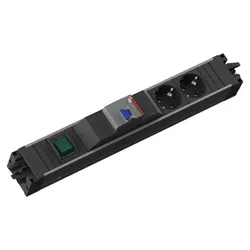
Bachmann STEP ALU 2-fach Steckdose 1x Schalter 1x FI Strom (906.18822)Bachmann STEP ALU 1x Schalter 2x Steckdosesteckdose 1x FI 30mA mit GST18 (906.18822) ist eine modulare Steckdoseneinheit mit FI-Schutzschalter. Einzelne Module können zusammengesteckt oder mit einer Verbindungsleitung beliebig kombiniert werden. Nachfolger von 906.150.190,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Worlitschek, Michael: Säure-Basen-HaushaltSäure-Basen-Haushalt , Grundlagen und Therapie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 8. unveränderte Auflage, Erscheinungsjahr: 20190320, Produktform: Kartoniert, Beilage: Broschiert (KB), Autoren: Worlitschek, Michael, Auflage: 19008, Auflage/Ausgabe: 8. unveränderte Auflage, Seitenzahl/Blattzahl: 176, Abbildungen: 19 Abbildungen, Keyword: Chronische Azidose; Übersäuerung; chronische Erkrankungen; ausleitende Verfahren; basische Ernährun; Basenfasten; Säurepufferung; Mineralstoffe; Matrix; Entsäuerung; F. X. Mayr; pH-Wert, Fachschema: Diät - Diätetik~Kochen / Diät~Medizin / Diät~Schonkost~Medizin / Spezialgebiete~Säure-Basen-Haushalt~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Klinische und Innere Medizin, Imprint-Titels: Haug im MVH, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Diätetik und Ernährung, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl Haug, Verlag: Karl Haug, Verlag: Karl F. Haug, Länge: 226, Breite: 149, Höhe: 15, Gewicht: 317, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783830478997 9783830472179 9783830471677 9783830470243 9783830407690 9783776015850, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 18542055,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Verbrauchen Steckdosenleisten ohne Schalter auch Strom, wenn sie nur in der Steckdose sind?
Ja, Steckdosenleisten ohne Schalter verbrauchen auch Strom, wenn sie nur in der Steckdose eingesteckt sind. Dies liegt daran, dass sie eine Verbindung zur Stromquelle herstellen und somit einen gewissen Standby-Stromverbrauch haben. Um den Stromverbrauch zu minimieren, empfiehlt es sich, die Steckdosenleiste bei Nichtgebrauch aus der Steckdose zu ziehen. **
-
Ist der FI-Schalter vor der Steckdose?
Nein, der FI-Schalter befindet sich normalerweise in der Verteilung und schützt den gesamten Stromkreis, einschließlich der Steckdosen. Er wird in der Regel vor den Sicherungen oder Leitungsschutzschaltern installiert. **


Hat diese Installation einen FI-Schalter?
Es ist nicht möglich, diese Frage zu beantworten, da keine Informationen über die spezifische Installation vorliegen. Ein FI-Schalter ist jedoch eine wichtige Sicherheitsvorrichtung, die in vielen modernen elektrischen Installationen verwendet wird, um Personen vor Stromschlägen zu schützen. Es ist ratsam, einen Fachmann zu konsultieren, um die Anwesenheit eines FI-Schalters in einer bestimmten Installation zu bestätigen. **
Warum ist die Steckdose beim Bügeln angebrannt und der FI-Schalter ausgeschaltet, sodass kurzzeitig kein Strom mehr vorhanden war?
Es ist möglich, dass beim Bügeln ein Kurzschluss oder ein Überlastungsproblem aufgetreten ist, was zu einer Überhitzung der Steckdose geführt hat. Dies kann dazu führen, dass die Steckdose anbrennt und der FI-Schalter auslöst, um einen möglichen Stromschlag oder Brand zu verhindern. Es ist wichtig, die Steckdose zu überprüfen und gegebenenfalls von einem Fachmann reparieren zu lassen, um weitere Schäden oder Gefahren zu vermeiden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bachmann STEP ALU 2-fach Steckdose 1x Schalter 1x FI Strom (906.18822)Bachmann STEP ALU 1x Schalter 2x Steckdosesteckdose 1x FI 30mA mit GST18 (906.18822) ist eine modulare Steckdoseneinheit mit FI-Schutzschalter. Einzelne Module können zusammengesteckt oder mit einer Verbindungsleitung beliebig kombiniert werden. Nachfolger von 906.150.190,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Worlitschek, Michael: Säure-Basen-HaushaltSäure-Basen-Haushalt , Grundlagen und Therapie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 8. unveränderte Auflage, Erscheinungsjahr: 20190320, Produktform: Kartoniert, Beilage: Broschiert (KB), Autoren: Worlitschek, Michael, Auflage: 19008, Auflage/Ausgabe: 8. unveränderte Auflage, Seitenzahl/Blattzahl: 176, Abbildungen: 19 Abbildungen, Keyword: Chronische Azidose; Übersäuerung; chronische Erkrankungen; ausleitende Verfahren; basische Ernährun; Basenfasten; Säurepufferung; Mineralstoffe; Matrix; Entsäuerung; F. X. Mayr; pH-Wert, Fachschema: Diät - Diätetik~Kochen / Diät~Medizin / Diät~Schonkost~Medizin / Spezialgebiete~Säure-Basen-Haushalt~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Klinische und Innere Medizin, Imprint-Titels: Haug im MVH, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Diätetik und Ernährung, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl Haug, Verlag: Karl Haug, Verlag: Karl F. Haug, Länge: 226, Breite: 149, Höhe: 15, Gewicht: 317, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783830478997 9783830472179 9783830471677 9783830470243 9783830407690 9783776015850, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 18542055,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ginesty, Bruno: Mein Easy-Going-HaushaltMein Easy-Going-Haushalt , Einfach & Effizient! Life Hacks für den Haushalt Die Easy-Haushalts-Methode, die glücklich macht! Bruno Ginesty zeigt, wie der Haushalt mit seinen Haushaltstipps mit Gelassenheit und Raffinesse gemeistert wird. Egal ob es der Fleck auf der Hose ist, das ständige Küchen-Chaos, die Kalkflecken im Bad oder die ungeliebte Handwäsche des Lieblingspullis - Bruno Ginesty hat für alles eine Lösung. Er erklärt, wie regelmäßig was gereinigt werden muss, stellt Hausmittel und natürliche Wundermittel vor und plötzlich macht der Haushalt Spaß! Einfache Methode mit Geling-Garantie! Inklusive Challenges und vielen Geheimtipps Das absolute Must-Have-Buch für Jede*n! Instagram: @bgin.clean 109k Follower , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 20221021, Produktform: Leinen, Autoren: Ginesty, Bruno, Seitenzahl/Blattzahl: 160, Themenüberschrift: HOUSE & HOME / Cleaning, Caretaking & Organizing, Keyword: aufräumen ratgeber; aufräumbuch; ordnung schaffen; putzen buch; life hack tricks; haushaltstipps buch; life hacks buch; geniale tricks buch neu; 111 haushaltstipps; haushalt buch; trick 17 buch, Fachschema: Praktische Tipps - Haushaltstipps~Basteln / Heimwerken~Do it yourself~Heimwerken~Instandhaltung - Instandsetzung, Fachkategorie: Haushaltstipps, Thema: Orientieren, Imprint-Titels: Christophorus, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Heimwerken: Handbücher Hauswartung, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Verlag: Christophorus Verlag, Länge: 262, Breite: 199, Höhe: 17, Gewicht: 732, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: TÜRKEI (TR), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbrauchen Steckdosenleisten ohne Schalter auch Strom, wenn sie nur in der Steckdose sind?
Ja, Steckdosenleisten ohne Schalter verbrauchen auch Strom, wenn sie nur in der Steckdose eingesteckt sind. Dies liegt daran, dass sie eine Verbindung zur Stromquelle herstellen und somit einen gewissen Standby-Stromverbrauch haben. Um den Stromverbrauch zu minimieren, empfiehlt es sich, die Steckdosenleiste bei Nichtgebrauch aus der Steckdose zu ziehen. **
-
Ist der FI-Schalter vor der Steckdose?
Nein, der FI-Schalter befindet sich normalerweise in der Verteilung und schützt den gesamten Stromkreis, einschließlich der Steckdosen. Er wird in der Regel vor den Sicherungen oder Leitungsschutzschaltern installiert. **
-
Hat diese Installation einen FI-Schalter?
Es ist nicht möglich, diese Frage zu beantworten, da keine Informationen über die spezifische Installation vorliegen. Ein FI-Schalter ist jedoch eine wichtige Sicherheitsvorrichtung, die in vielen modernen elektrischen Installationen verwendet wird, um Personen vor Stromschlägen zu schützen. Es ist ratsam, einen Fachmann zu konsultieren, um die Anwesenheit eines FI-Schalters in einer bestimmten Installation zu bestätigen. **
-
Warum ist die Steckdose beim Bügeln angebrannt und der FI-Schalter ausgeschaltet, sodass kurzzeitig kein Strom mehr vorhanden war?
Es ist möglich, dass beim Bügeln ein Kurzschluss oder ein Überlastungsproblem aufgetreten ist, was zu einer Überhitzung der Steckdose geführt hat. Dies kann dazu führen, dass die Steckdose anbrennt und der FI-Schalter auslöst, um einen möglichen Stromschlag oder Brand zu verhindern. Es ist wichtig, die Steckdose zu überprüfen und gegebenenfalls von einem Fachmann reparieren zu lassen, um weitere Schäden oder Gefahren zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.